【R8予算案】中野区(令和8年2月5日公表)
masashi0025
行政情報ポータル
※本記事はAIが生成したものを加工して掲載しています。
※各施策についての理解の深度化や、政策立案のアイデア探しを目的にしています。
※生成AIの進化にあわせて作り直すため、ファクトチェックは今後行う予定です。
※掲載内容を使用する際は、各行政機関の公表資料を別途ご確認ください。
出典:情報処理推進機構「【事前準備のお願い】PHPのセキュリティリリース公開予定について」令和8年10月21日
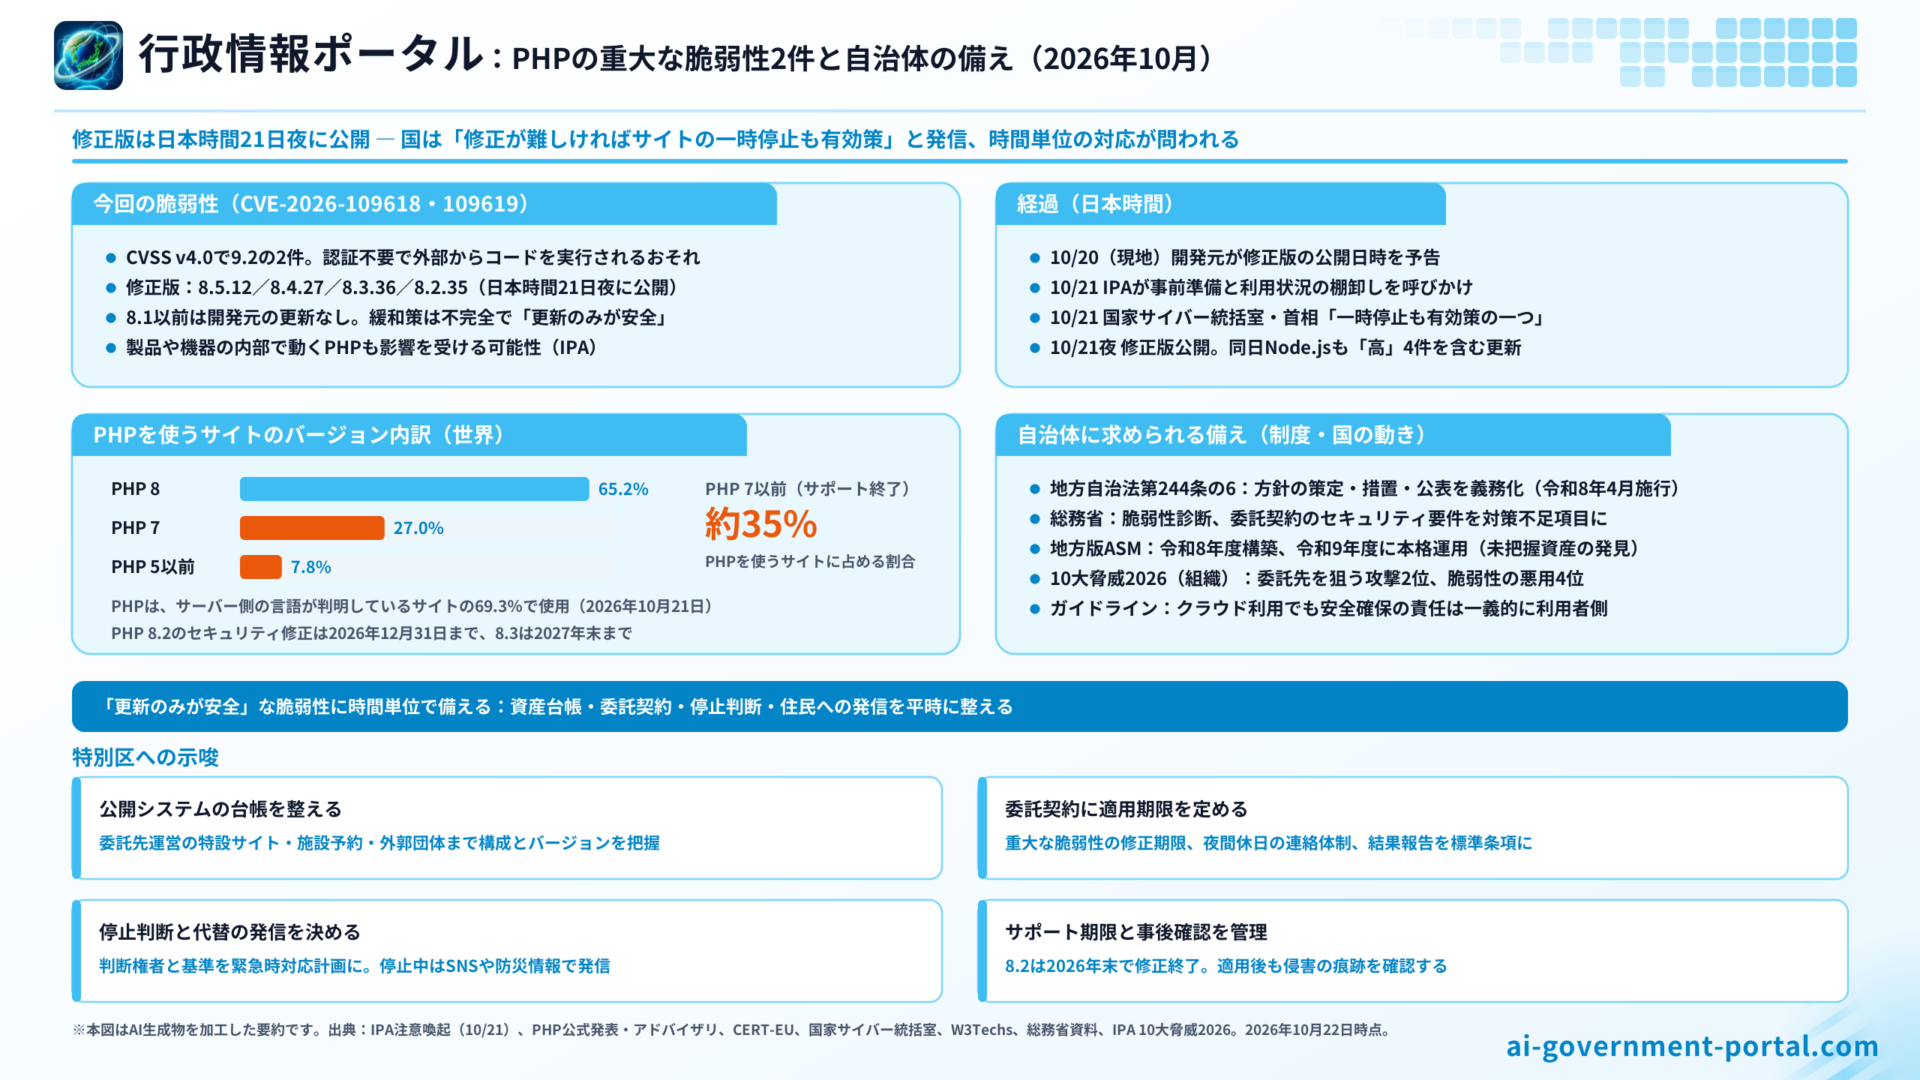
情報処理推進機構(IPA)は令和8年10月21日、ウェブサイトの構築に広く使われているプログラミング言語「PHP」について、重大な脆弱性2件を修正するセキュリティリリースが同日午後11時(日本時間)に公開される予定であるとして、公開後すぐに適用できるよう事前の準備を呼びかけました。PHPの開発元は前日に、深刻度が共通脆弱性評価システム(CVSS)v4.0で9.2と評価される「重大」な脆弱性2件の修正版を公開すると予告しており、修正版のPHP 8.5.12、8.4.27、8.3.36、8.2.35は日本時間21日夜に公開されました。いずれの脆弱性も、認証を経ずに外部からプログラムを実行される(リモートコード実行)おそれがあるものです。
PHPは、サーバー側の言語が判明している世界のウェブサイトの69.3%で使われていると集計されています。国家サイバー統括室は、修正パッチを速やかに適用することが難しい場合には、ウェブサイト等を一時的に停止させることもリスクを低減させるための有効策の一つだと発信し、首相も自身のSNSで同じ趣旨の呼びかけを行いました。国内では、レンタルサーバー事業者の緊急メンテナンスや、ネット通販、金融、交通、ゲームなどのサービスの予防的な一時停止が相次ぎ、一部の自治体でもシステムの一時停止を予告する動きがあったと報じられています。
今回の事案は、脆弱性の予告から修正版の公開、攻撃の発生までが時間単位で進む時代に、組織がどれだけ速く自らのシステムを把握し、修正を当て、必要なら止める判断ができるかを問うものでした。自治体では令和8年4月から、サイバーセキュリティを確保するための方針を定め、必要な措置を講じることが地方自治法で義務づけられています。方針が実際に機能するかどうかを確かめる、最初の大きな試金石になったといえます。
特別区は、区の公式ウェブサイトに加え、施設予約、電子申請、各種の特設サイトなど、区の名前で公開する多くのウェブサービスを、委託先や外部のサービスを通じて運営しています。どこでPHPが動いているかを即座に答えられるか、委託先が夜間でも修正を適用できる契約になっているか、サイトを止める場合に誰が判断し、住民への情報発信をどう続けるか。今回の経験を、平時の体制の点検につなげることが求められます。
これまで多くの組織では、ソフトウェアの修正版が公開されると、検証環境での確認を経て数日から数週間のうちに本番環境へ適用する運用が一般的だったと考えられます。今回は、開発元の予告から修正版の公開まで約1日しかなく、公開の直後から攻撃コードの流通や攻撃の試みが海外のセキュリティ機関や企業から報告されました。IPAも、攻撃者が極めて短時間で攻撃を実行する可能性があるとして、パッチの公表後に可及的速やかに適用できるよう準備を求めています。
修正を待つ時間そのものがリスクになる状況では、平時の運用手順のままでは間に合いません。脆弱性の重大度に応じて、夜間や休日でも適用できる体制、適用を急ぐか止めるかを判断する手順を、あらかじめ用意しておくことの意味が、改めて明らかになりました。
PHPは、自ら開発したウェブアプリケーションだけでなく、市販のソフトウェア製品やネットワーク機器の内部でも使われている場合があります。IPAは、製品や機器の内部でのPHPの利用状況は利用者側では把握できない場合があるとしています。自治体のシステムの多くは委託先や製品の提供元が構築・運用しており、職員が構成の細部まで把握していないことも少なくありません。
IPAの「情報セキュリティ10大脅威 2026」の組織向けの脅威では、サプライチェーンや委託先を狙った攻撃が2位、システムの脆弱性を悪用した攻撃が4位に挙げられています。今回の事案は、この二つが重なる典型的な場面であり、自治体の情報セキュリティを委託先や製品の提供元まで含めて捉える必要性を示しています。
国家サイバー統括室と首相が、ウェブサイトの一時停止をリスク低減の有効策の一つとして明示したことは、踏み込んだ対応といえます。海外でも、政府機関のウェブサイトなどを予防的に停止した例が報じられています。
自治体のウェブサイトは、行政情報の発信だけでなく、災害時の情報提供や各種の申請の窓口としても使われています。止めれば住民への情報提供や手続きに影響が出ますが、止めずに侵害されれば、改ざんや情報漏えい、他の組織への攻撃の踏み台になる危険があります。どちらの影響が大きいかを短時間で判断し、住民に説明することは、技術部門だけでなく行政全体で担うべき課題になっています。
PHPの脆弱性が実際の攻撃に使われるのは初めてではありません。令和6年には、Windows上で動作するPHPの脆弱性が悪用され、IPAは同年7月に注意喚起を行いました。この注意喚起では、国内の複数の組織で脆弱性が悪用され、ウェブサービスに外部から操作するための不正なプログラムが設置されていたとの指摘があることが紹介されています。こうした不正なプログラムを足がかりに、組織内のネットワークへの侵入や、他の組織への攻撃の踏み台として悪用されるおそれがあるとされました。
IPAは今回の注意喚起でもこの事例に触れ、今回の脆弱性についても悪用されるおそれがあるため予防的に情報を発信するとしています。また、サポートが終了した古いPHPを使い続けているウェブサイトやウェブサービスも見受けられると指摘しています。
PHPの開発元は10月20日(現地時間)、2件の重大な脆弱性に対処するセキュリティリリースを10月21日に公開すると予告し、詳細が公になった場合や実際の悪用が確認された場合には前倒しする可能性もあるとしました。日本時間の21日には、IPAが事前準備を呼びかける注意喚起を公表し、欧州連合の機関向けのセキュリティ組織も注意喚起を出しました。
同日、国家サイバー統括室は、修正パッチの適用が難しい場合にはウェブサイト等の一時停止も有効策の一つになるとの見解を発信し、首相も、公開しているウェブサイトでPHPを使用しているかを確認し、当夜に公開される修正パッチを速やかに適用できるよう準備することを呼びかけました。修正版は日本時間21日夜に公開され、開発元は、完全な緩和策はなく、更新が唯一の安全な選択肢だとしています。米国のサイバーセキュリティ当局も速やかな更新を求める注意喚起を出し、英国の当局も同様の呼びかけを行ったと報じられています。
同じ21日には、ウェブアプリケーションの実行環境として広く使われているNode.jsでも、深刻度「高」の4件を含む10件の脆弱性を修正するセキュリティリリースが公開されています。複数の基盤ソフトウェアで重要な更新が重なり、利用する組織は同時に複数の対応を迫られました。
自治体の情報セキュリティ対策は、平成27年の日本年金機構の情報流出事案を契機に大きく強化されました。マイナンバーを扱う系統、行政事務を扱う系統、インターネットにつながる系統を分ける「三層の対策」が進められ、都道府県単位でインターネットとの接続口を集約して監視する自治体情報セキュリティクラウドが整備されました。総務省は、これまで99%以上のサイバー攻撃を自治体情報セキュリティクラウドで防御してきたとしています。
総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」は、平成30年9月に三層の対策などを反映して改定され、その後も、令和2年12月にはインターネットにつながる系統に業務端末を置く構成の追加、令和5年3月にはクラウドサービスの利用に関する編の追加などの改定が重ねられてきました。最新の改定は令和8年3月です。
大きな転機は、令和6年の地方自治法の改正です。新設された第244条の6により、令和8年4月1日から、自治体の議会と長その他の執行機関は、サイバーセキュリティを確保するための方針を定め、必要な措置を講じ、その方針を公表しなければならないこととされました。それまで方針の策定は任意で、ガイドラインも技術的な助言にとどまっていました。国の体制も、令和7年7月に内閣サイバーセキュリティセンターを改組して国家サイバー統括室が設置されるなど、強化が進んでいます。
ウェブ技術の利用状況を調査している海外の調査サイトによれば、令和8年10月21日時点で、PHPはサーバー側の言語が判明しているウェブサイトの69.3%で使われています。PHPを使うサイトのバージョン別の内訳は、PHP 8が65.2%、PHP 7が27.0%、PHP 5が7.7%、PHP 4が0.1%です。開発元のサポートが終了した7以前の系統が、PHPを使うサイトの約35%を占めていることになります。
PHPの各系統は、初回の安定版の公開から2年間の通常サポートと、その後2年間のセキュリティ修正のみのサポートを受けられます。現在サポートされているのは8.2、8.3、8.4、8.5の各系統で、セキュリティ修正の期限は、8.2が令和8年12月31日、8.3が令和9年12月31日、8.4が令和10年12月31日、8.5が令和11年12月31日です。8.1以前の系統は開発元からの更新を受けられず、今回の修正も、一部の古い系統向けに最小限の修正が別途公開されたほかは、各ソフトウェアの提供事業者などによる対応に委ねられています。
今回の2件の脆弱性は、メモリ不足の処理の途中で内部のデータが不完全な状態のまま扱われてしまう問題と、処理済みのリクエストの内部状態が解放後も残り、同じ処理プロセスで後から処理されるリクエストがそれを使ってしまう問題です。いずれもネットワーク経由で、認証もユーザーの操作も必要とせずに攻撃される可能性があり、ウェブサーバーの処理プロセスの権限でプログラムを実行されるおそれがあります。
影響を受けるのは、ウェブのリクエストを処理するあらゆるPHPの環境とされ、主要な実行方式が広く含まれます。開発元は、ウェブサーバーに組み込んで動かす方式のリスクが最も高いとしています。影響を受けるのは修正版より前のバージョンで、主要なLinuxディストリビューションや長期サポートの提供事業者には修正が事前に提供されていました。設定の変更による一時的な緩和策も示されていますが、開発元は、それらは攻撃の経路を一部減らすにすぎず、更新の代わりにはならないとしています。
国内では、国家サイバー統括室、IPA、首相が相次いで対応を呼びかけました。報道によれば、レンタルサーバー事業者が緊急メンテナンスを行ったほか、ネット通販、保育施設向けの業務支援、動画配信、ゲーム、金融、鉄道などのサービスが予防的に一時停止し、一部の自治体もシステムの一時停止を予告しました。一部のサービスは、修正の適用後に再開しています。
海外では、欧州連合の機関向けのセキュリティ組織が、直ちに修正を適用できない場合はインターネットに公開しているアプリケーションを公衆網から切り離すことを検討するよう勧告し、政府機関や議会のウェブサイトを予防的に停止した例も報じられています。修正版の公開前後から攻撃コードの流通や攻撃の試みが報告されていますが、IPAは事前の注意喚起の時点で悪用された攻撃を確認しておらず、大規模な被害の有無は今後の情報を注視する必要があります。
総務省の資料では、自治体の対策が不足している項目として、脆弱性診断の実施、委託契約へのセキュリティ要件の盛り込み、セキュリティ要件を踏まえた調達が挙げられています。インターネットから見えるIT資産が攻撃の対象になっていることを踏まえ、国は令和8年度に、自治体が把握していないIT資産の発見や脆弱性・設定の誤りの検出を行う地方版のアタックサーフェスマネジメント(ASM)の仕組みを構築し、令和9年度から本格運用する予定です。令和7年度の補正予算では、その構築に4.5億円が計上されています。
人材育成では、国が自治体職員などを対象に実施している実践的サイバー防御演習(CYDER)が、令和7年度に106回開かれ、3,989人が受講しました。総務省のガイドラインは、クラウドサービスを利用して運用する情報システムのセキュリティを確保する責任は一義的に利用する側が負うとし、緊急時対応計画を策定し、訓練と見直しを行うことを求めています。
今回の事案に関する情報は、令和8年10月22日時点のものです。影響を受ける製品や機器の範囲、提供事業者ごとの修正の状況、被害の有無は、今後の情報によって変わる可能性があります。
PHPの利用割合は、世界のウェブサイトを対象にした民間の調査によるもので、国内の自治体のシステムでの利用状況を示すものではありません。また、報道で伝えられた一時停止の事例には予防的な措置が多く含まれ、実際の被害を意味するものではありません。
第一の理由は、住民サービスの継続と住民の情報の保護です。区のウェブサイトや電子申請、施設予約などのサービスが侵害されれば、改ざんされた情報の発信や、個人情報の漏えいにつながるおそれがあります。行政サービスのデジタル化が進むほど、その影響は大きくなります。
第二の理由は、法的な責務です。地方自治法第244条の6により、区は令和8年4月から、サイバーセキュリティを確保するための方針を定め、必要な措置を講じることが求められています。方針を定めて公表するだけでなく、今回のような事態で実際に必要な措置を講じられるかどうかが問われます。
第三の理由は、社会全体への責任です。侵害されたサーバーは、他の組織への攻撃の踏み台として悪用されるおそれがあります。公共機関のシステムが攻撃の中継点になれば、行政への信頼そのものが損なわれます。
国家サイバー統括室と首相がウェブサイトの一時停止にまで言及した意図は、修正の適用が間に合わない組織が攻撃にさらされたまま放置される事態を避けることにあったと考えられます。修正版の公開時刻を事前に示し、その夜のうちの対応を求めたことは、適用までの時間を極力短くし、攻撃が本格化する前に対策を終えさせようとするものといえます。
IPAが修正版の公開前に事前準備を呼びかけたのも、修正版が出てから利用状況の確認を始めていては間に合わないという認識の表れです。PHPの利用状況の棚卸しを可能な範囲で行うよう求めつつ、利用しているすべての製品について個別に確認することまでは求めていない点に、現実的な優先順位づけの意図がうかがえます。
第一に、平時の備えの点検の契機になることが期待されます。どのシステムでPHPが動いているか、誰が修正を適用するか、どのくらいの時間で適用できたかを振り返ることで、資産の把握や連絡体制の弱点が具体的に見えてきます。
第二に、委託契約や調達の見直しにつながる効果が期待されます。修正の適用までの期限、夜間や休日の連絡体制、対応結果の報告などを契約で明確にしておけば、次に同様の事態が起きたときの対応が速くなります。
第三に、停止の判断と住民への情報発信の手順が整うことです。どのような場合に誰の判断でサービスを止め、止めている間に住民へどのように情報を届けるかを決めておけば、混乱を抑えつつ安全を優先する判断がしやすくなります。
第一の課題は、把握できていない資産の存在です。区の公式サイト以外にも、事業ごとに委託先が構築した特設サイトや、外郭団体のサイト、製品の内部で動くソフトウェアなど、職員が構成を把握していないシステムがある可能性があります。国の地方版ASMの仕組みが本格運用される令和9年度を待たず、区として公開している資産の一覧を整えておく必要があります。
第二の課題は、委託先への依存です。修正の適用は多くの場合、委託先や製品の提供元が行います。委託先が複数の顧客を同時に抱える状況では、区のシステムへの対応が後回しになるおそれもあります。契約で優先度や期限を定めるだけでなく、日頃から連絡経路を確認しておくことが重要です。
第三の課題は、サポートが終了したソフトウェアの存在です。サポートが終了した系統は、今回のような重大な脆弱性が見つかっても開発元からの修正を受けられません。PHP 8.2のセキュリティ修正の期限が令和8年12月31日に迫っていることも踏まえ、更新計画を早めに確認する必要があります。
第四の課題は、修正を適用した後の確認です。令和6年の事例では、修正前に不正なプログラムが設置されていた例が指摘されました。修正の適用で終わりにせず、通信の記録などから侵害の痕跡がないかを確認する工程を、対応の手順に組み込む必要があります。
第一の示唆は、インターネットに公開しているシステムの台帳を、構成情報まで含めて整えることです。区が直接運営するサイトだけでなく、委託先が運営する特設サイト、施設予約や電子申請のシステム、外郭団体のサイトまで対象に含め、使っているソフトウェアとそのバージョン、サポートの期限、運用を担う事業者と連絡先を一覧にしておくことが考えられます。今回の事案で、各部署からPHPの利用の有無を集めるのにどれだけ時間がかかったかを振り返ることが、台帳整備の出発点になります。
第二の示唆は、委託契約と調達の仕様の見直しです。重大な脆弱性が公表された場合の修正の適用期限、夜間や休日を含む連絡体制、対応結果の報告、使用するソフトウェアの構成情報の提出、サポート期限を見据えた更新計画などを、契約や仕様書の標準的な条項として盛り込むことが考えられます。総務省が対策の不足を指摘している項目でもあり、全庁で共通のひな形を用意すれば、所管課ごとのばらつきを抑えられます。
第三の示唆は、サービスを停止する判断の手順を事前に決めておくことです。どの程度の危険があればどのサービスを止めるのか、判断権者は誰か、夜間に連絡がつかない場合にどうするかを、緊急時対応計画に具体的に書き込んでおく必要があります。あわせて、公式サイトを止めている間も、SNSや防災情報の配信など別の経路で住民に必要な情報を届けられるようにし、停止を知らせる文面もあらかじめ用意しておくことが望まれます。災害時の情報発信を担う防災部門と、平時から連携しておくことが重要です。
第四の示唆は、サポート期限の管理を予算と計画に組み込むことです。PHPのように4年程度でサポートが終わるソフトウェアは、システムの更新周期とずれやすく、更新の費用が予算化されないまま使い続けられることがあります。サポート期限を情報システムの台帳で管理し、期限の前に更新の予算を確保する運用を定着させることが考えられます。
第五の示唆は、修正後の侵害確認と記録の保存を手順に含めることです。修正の適用を確認した後も、一定期間、通信の記録や改ざんの有無を確認し、異常があれば関係機関に速やかに報告できるようにしておく必要があります。
第六の示唆は、特別区の間や東京都との連携です。脆弱性の情報や委託先の対応状況、停止の判断の考え方を区の間で共有できれば、単独の区では得にくい情報を補えます。演習や研修の機会も活用しながら、担当職員の対応力を高めていくことが求められます。
第七の示唆は、今回の対応を方針の見直しにつなげることです。地方自治法に基づく方針は、定めて終わりではなく、実際の事案を通じて検証し、見直していくことで実効性が高まります。今回、どの部署がいつ情報を受け取り、どのような判断をし、どれだけの時間で対応を終えたかを記録し、方針と手順の改善に生かすことが重要です。
PHPの開発元は令和8年10月21日、認証を経ずに外部からプログラムを実行されるおそれのある重大な脆弱性2件を修正したPHP 8.5.12、8.4.27、8.3.36、8.2.35を公開しました。IPAは公開前から事前準備を呼びかけ、国家サイバー統括室と首相は、修正が難しい場合にはウェブサイトの一時停止も有効策になると発信しました。国内では多くのサービスが予防的に一時停止し、一部の自治体でもシステムの一時停止が予告されたと報じられています。
PHPは世界のウェブサイトの約7割で使われ、そのうち約35%はサポートが終了した7以前の系統で動いています。修正の予告から公開、攻撃の試みまでが時間単位で進む状況では、平時の運用手順だけでは対応が間に合いません。自治体では令和8年4月から、地方自治法に基づいてサイバーセキュリティを確保するための方針を定め、必要な措置を講じることが義務づけられており、今回の事案はその実効性を確かめる機会となりました。
特別区にとっての要点は、今回の経験を平時の体制の点検に生かすことにあります。公開しているシステムの台帳を構成情報まで含めて整えること。委託契約に修正の適用期限や連絡体制、報告の義務を盛り込むこと。サービスを止める判断の手順と、止めている間の住民への情報発信の方法を決めておくこと。サポート期限の管理を予算と計画に組み込み、修正後の侵害確認まで手順に含めること。そして、区の間や東京都と情報を共有し、方針と手順を実際の事案に基づいて見直し続けることです。次の重大な脆弱性は予告なく現れる可能性もあり、備えの差が被害の差につながると考えられます。